Seguridad de registros térmicos: ¿nube u on-premise?
Dentro de cuatro años, un auditor te pedirá la curva de temperatura de un lote concreto. No la media: la curva, con sus huecos, sus alarmas y quién las reconoció. La pregunta del millón no es si el dato existe hoy, sino dónde estará, quién responde por él y en qué formato podrás leerlo cuando llegue ese día.
La custodia de registros históricos de temperatura es el conjunto de controles que mantienen los datos de monitorización ambiental íntegros, accesibles y atribuibles durante todo su periodo de retención, conforme al Anexo 11 de las GMP de la UE, al Reglamento (CE) n.º 37/2005 y a los principios ALCOA+. Se apoya en control de accesos, copias de seguridad con restauración verificada, trazabilidad de modificaciones y exportabilidad, con un mínimo de un año en alimentos ultracongelados y plazos superiores según sector y producto.
Relacionado: Monitorización de temperatura IoT
¿Qué exige la normativa de la UE a un registro térmico, esté donde esté?
Vamos… que en ningún lado de las normas dice dónde tienen que ir a parar tus datos. Solo prescriben qué debes poder demostrar sobre él. El Reglamento (CE) n.º 37/2005, aplicable a alimentos ultracongelados, exige en su artículo 2 fechar y conservar los registros AL MENOS UN AÑO, o más si lo requiere el producto. El Anexo 11, vigente desde 2011, exige acuerdos formales con terceros que traten o custodien datos (apartado 3.1), copias de seguridad con restauración comprobada (7.2) y archivo legible durante la retención (17).
Con la nube, el cumplimiento normativo de datos no se delega: el contrato reparte tareas, pero el titular sigue respondiendo. Y hay tres capas más, según tu caso. Una temperatura no es un dato personal, pero el registro de auditoría que identifica a quien la modificó sí puede serlo, y entonces entra el RGPD (Reglamento UE 2016/679). Si tu entidad está dentro del ámbito de NIS2 (Directiva UE 2022/2555), la seguridad de la cadena de suministro TIC alcanza a tu proveedor. Y el Reglamento de Datos (UE 2023/2854), aplicable desde septiembre de 2025, regula el cambio de proveedor y la portabilidad.
¿Podrías demostrar hoy, con tus registros actuales, copias restauradas y contratos vigentes?
¿Cómo comprobar si tus registros térmicos superarían una auditoría?
Que un sistema almacene datos de temperatura no significa que pueda demostrar su integridad, disponibilidad y trazabilidad varios años después. Para comprobarlo, no basta con revisar el contrato del proveedor o consultar el panel de monitorización: hay que recuperar registros reales y verificar que siguen siendo completos y legibles.
Antes de tu próxima auditoría, realiza estas diez comprobaciones sobre tu sistema actual. Responde Sí o No según lo que puedas demostrar con evidencias, no únicamente con procedimientos escritos.
Ver las 10 comprobaciones y cómo interpretar los resultados
Conservación y disponibilidad de los registros
- Plazos de retención: ¿Tienes documentado cuánto tiempo debes conservar los registros de cada producto o proceso, conforme a la normativa aplicable?
- Histórico completo: ¿Puedes recuperar la curva de temperatura de un lote concreto, incluyendo sus alarmas, incidencias, posibles interrupciones y reconocimientos, sin depender únicamente de informes resumidos?
Copias de seguridad y recuperación
- Restauración verificada: ¿Has recuperado registros desde una copia de seguridad, comprobado su integridad frente a los originales y documentado el resultado?
- Protección ante incidentes: ¿Dispones de copias protegidas frente a un fallo que afecte al emplazamiento principal y puedes consultar los registros históricos más antiguos que todavía debes conservar?
Continuidad de la monitorización
- Registro durante desconexiones: ¿El sistema conserva las mediciones con sus marcas de tiempo originales cuando se interrumpe la comunicación?
- Recuperación de datos: ¿Has comprobado mediante una prueba que los registros almacenados localmente se sincronizan correctamente al restablecerse la conexión?
Integridad y trazabilidad de cambios
- Identificación de usuarios: ¿Cada modificación, reconocimiento de alarma o intervención queda asociado a un usuario identificable, con fecha y hora?
- Historial de modificaciones: ¿El sistema conserva un registro auditable de los cambios realizados, incluyendo el valor original cuando corresponde, sin permitir modificaciones o eliminaciones que pasen inadvertidas?
Proveedores y exportación de datos
- Responsabilidades documentadas: ¿Dispones de acuerdos vigentes con los terceros que gestionan o custodian los registros, definiendo sus obligaciones de seguridad, conservación y recuperación?
- Exportación garantizada: ¿Puedes exportar los registros en un formato legible y utilizable durante todo el periodo de retención, incluso si cambias de proveedor o finaliza el contrato?
¿Cómo interpretar los resultados?
Cuenta cuántas preguntas has respondido negativamente o no puedes justificar mediante registros, pruebas o documentación:
- 0-2 respuestas: Situación favorable en esta revisión inicial. Revisa las comprobaciones pendientes y mantén las pruebas periódicas de recuperación y acceso.
- 3-5 respuestas: Atención recomendada. Existen brechas que pueden comprometer la disponibilidad, integridad o trazabilidad de los registros. Prioriza la restauración de copias, la continuidad y el historial de modificaciones.
- 6-10 respuestas: Revisión técnica prioritaria. Es necesario comprobar si la arquitectura actual puede garantizar la conservación y recuperación de los registros durante todo el periodo exigido.
Este autodiagnóstico es orientativo y no sustituye una auditoría de cumplimiento. Los requisitos concretos dependen del sector, del tipo de producto y de la normativa aplicable, incluidas las GMP, el RGPD o las obligaciones de ciberseguridad que correspondan.
La verdadera prueba de seguridad no es que los registros estén almacenados hoy, sino que puedas recuperarlos dentro de varios años y demostrar que conservan su integridad, trazabilidad y valor documental.
¿Qué diferencia a cloud y on-premise en seguridad, disponibilidad y control?
Como nada es perfecto en toda regla, ninguna opción gana en todos los ejes. On-premise concede control físico y soberanía del dato, pero concentra el riesgo en un único emplazamiento; cloud aporta redundancia geográfica y menos mantenimiento propio, pero introduce dependencia contractual y de conectividad.
| Criterio | On-premise | Cloud |
|---|---|---|
| Control y soberanía | Total sobre acceso físico y lógico; tú respondes de todo | Compartido: ubicación y acceso del proveedor dependen del contrato |
| Continuidad | Depende de tu réplica; un incendio en planta puede afectar a sensores y servidor a la vez | Redundancia geográfica habitual, condicionada a la configuración contratada |
| Carga operativa | Parches, hardware y renovación son tuyos durante toda la retención | Menos mantenimiento propio; más gestión de proveedor |
| Salida y legibilidad | Formato bajo tu control | Exige cláusula de exportación durante toda la retención |
Entonces ¿cuál puede ser el resumen? Pues… que la redundancia y la seguridad física de un centro de datos profesional superan las de una sala de servidores de planta, pero ningún dato general lo demuestra para tu instalación: depende de cómo esté configurado cada entorno. El sesgo contrario también existe —lo has visto—: tendemos a sobrevalorar lo que podemos tocar.
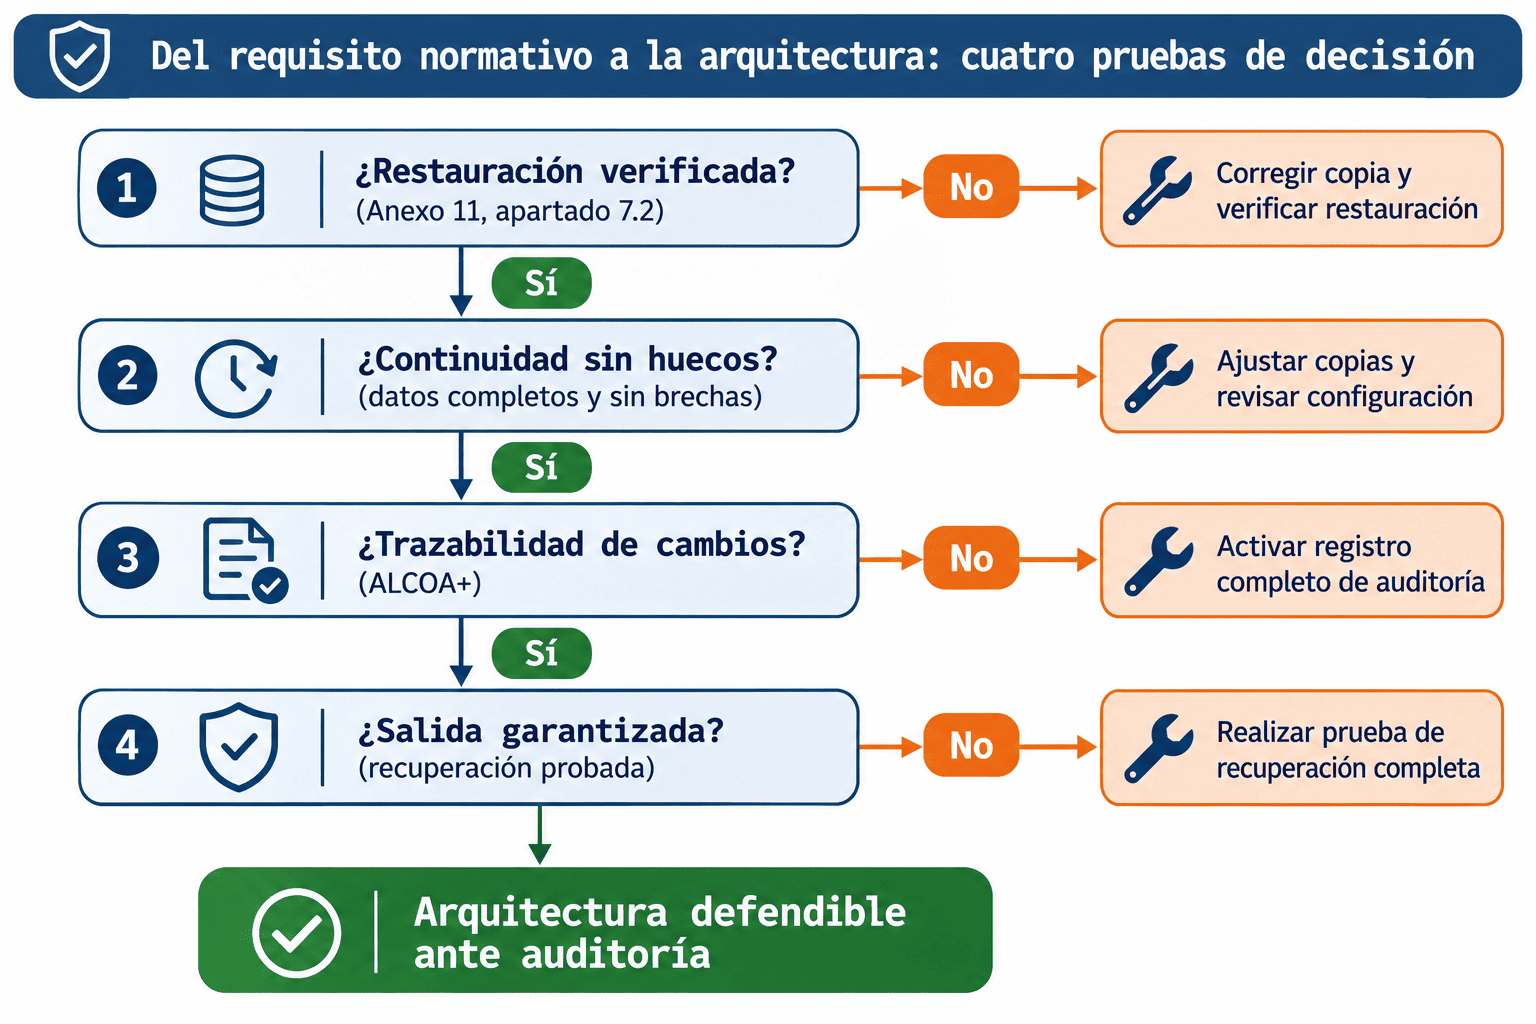
¿Qué cuatro pruebas debe superar cualquier arquitectura de registros térmicos?
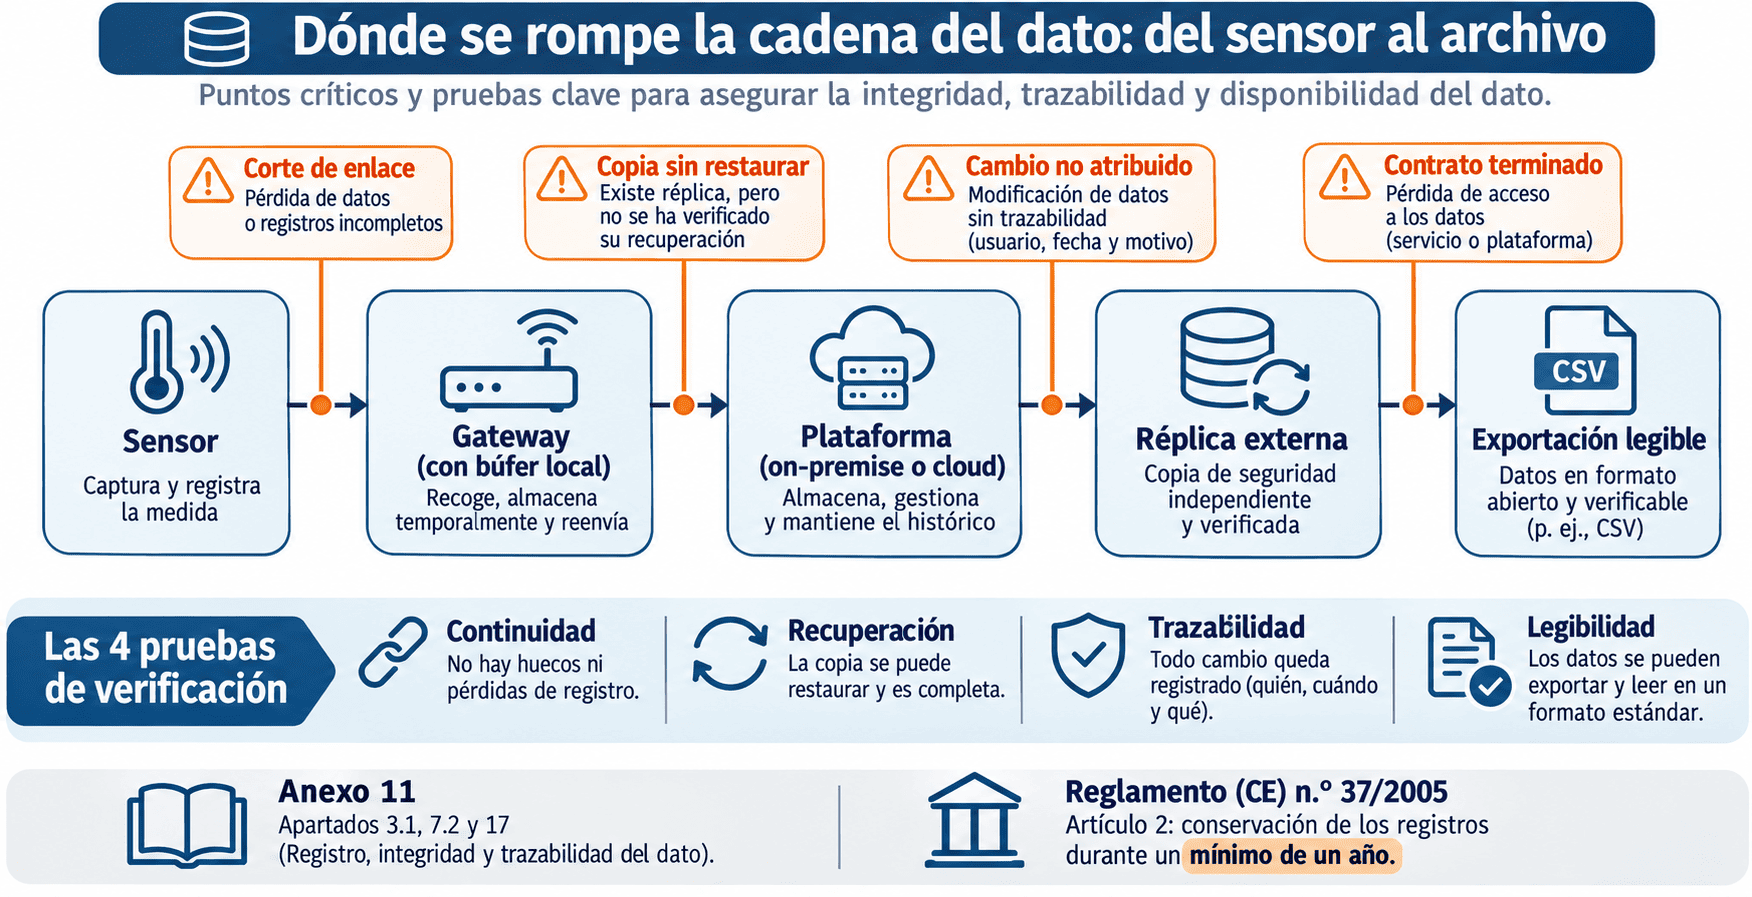
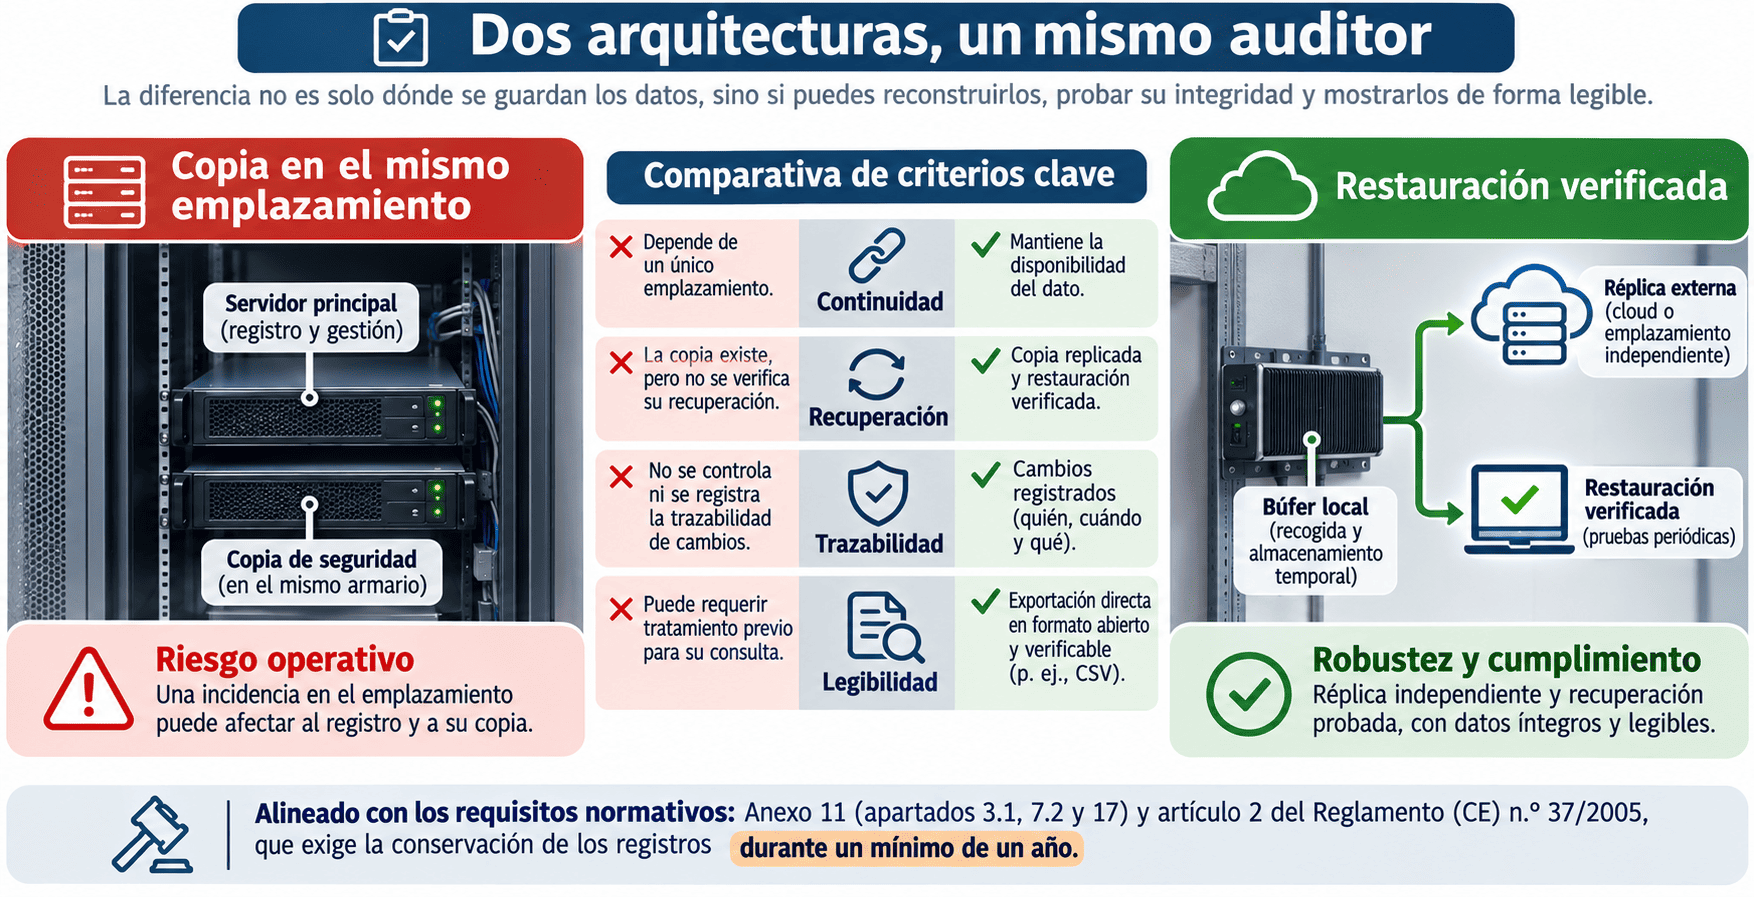
La ubicación es una variable secundaria; lo determinante es lo que puedes demostrar. Cuatro pruebas separan una arquitectura defendible de una que solo lo parece:
- Restauración verificada. Recupera un periodo cualquiera y compáralo con el original. Una copia que nunca se ha restaurado es una hipótesis.
- Continuidad sin huecos. Si cae el enlace, el gateway debe conservar el dato con su marca de tiempo original y sincronizarlo después. Es el punto débil de la nube pura, pero también protege al on-premise.
- Trazabilidad de cambios. Quién modificó o reconoció qué, y cuándo, con identidad atribuible (ALCOA+).
- Salida garantizada. Exportación en formato abierto y legible durante todo el periodo de retención, incluso tras terminar el contrato.
Por eso, en muchas instalaciones reguladas la arquitectura más defendible es híbrida: captura y búfer local, custodia replicada fuera del emplazamiento. Es una inferencia razonada, no una regla. En entornos aislados o con exigencias estrictas de soberanía, un on-premise con réplica externa propia puede ser la respuesta correcta.
¿Tu arquitectura actual supera las cuatro pruebas? ¿Qué tal si validas tu arquitectura de registros térmicos ?
Si no sabes cómo, te podemos ayudar.
La pregunta que queda sobre la mesa no es dónde guardas el dato. Es si, dentro de cuatro años, podrás demostrar que es el mismo que se registró hoy. Ahí te lo dejo.
Preguntas frecuentes
¿Es válido guardar en la nube los registros GMP de temperatura en la UE?
El Anexo 11 no prohíbe la nube ni fija una ubicación. Exige acuerdos formales con el proveedor, copias de seguridad con restauración comprobada y archivo legible durante la retención. Si usas un tercero, la responsabilidad del cumplimiento sigue siendo tuya, así que el contrato debe reflejar cada una de esas obligaciones.
¿Los registros de temperatura son datos personales según el RGPD?
La lectura de temperatura en sí no lo es. El registro de auditoría que identifica al operador que reconoció una alarma o modificó un dato sí puede serlo. En ese caso aplican el RGPD y el contrato de encargado de tratamiento con el proveedor de la plataforma.
¿Cuánto tiempo debo conservar los registros de temperatura de alimentos ultracongelados?
El artículo 2 del Reglamento (CE) n.º 37/2005 exige fechar y conservar los registros al menos un año, o más según la naturaleza y la duración de conservación del alimento. En otros sectores regulados, como el farmacéutico, los plazos los fijan sus propias GMP o GDP y suelen ser mayores.
¿Qué pasa con mis registros si cambio de proveedor cloud?
Depende del contrato. El Reglamento de Datos (UE 2023/2854) regula el cambio de proveedor y la portabilidad, pero no sustituye a una cláusula de exportación en formato abierto durante todo el periodo de retención. Comprueba además que podrás leer los datos históricos tras el cambio.
📞 ¿Hablamos?
En Anukys te ayudamos a evaluar arquitecturas de monitorización y custodia de registros térmicos, con trazabilidad, continuidad y recuperación verificable. Cuéntanos tu caso y estudiamos contigo las opciones.
Cuéntanos tu caso sin compromisoo llámanos: +34 657 274 067De la teoría a tu instalación
Monitorización de temperatura IoT
Registro automático 24/7, alertas antes de perder producto e informes listos para inspección, instalado y mantenido por nuestros ingenieros.
Ver la solución